
Kritikus PHP hiba - PHP2Shell
2026. október 21.-én két kritikus PHP biztonsági rést fedeztek fel (CVE-2026-109618, CVE-2026-109619). A CVSS v4. értéke 9,2.
Mi történt?
A részletek október 20.-án szivárogtak ki, még az október 22.-ére tervezett security advisory tájékoztató előtt. Nyilvánosan elérhető az exploit, és már jelentettek is be támadási kísérleteket is. A valós környezetben történt sikeres kihasználást még nem erősítették meg független források. A javítás nélküli, publikus PHP alkalmazásokat veszélyeztetettnek kell tekinteni.
Mit tegyenek az ügyfelek?
- Frissítsék a PHP-t a 8.2.35, 8.3.36, 8.4.27 vagy 8.5.12 verzióra, vagy telepítsék az operációs rendszerük vagy a tárhelyszolgáltatójuk által biztosított javítást. A régebbi kiadások már nem támogattak, ezért ellenőrizzék a szolgáltatók tanácsait.
- Készítsen leltárt az összes PHP környezetről, beleértve a konténereket és a szolgáltatáscsomagban szállított harmadik féltől származó termékeket is.
- Prioritást kkell kapniuk a publikus weboldalaknak, különösen azoknak, amelyek file feltöltési funkcióval vagy adminisztrációs panellel rendelkeznek.
- Ellenőrizze, hogy a frissített futókörnyezet fut-e. Indítsa újra a szolgáltatásokat, vagy telepítse újra a konténereket.
- Ellenőrizze, hogy vannak-e a támadásra utaló jelek: PHP process-ek, amelyek shell-eket indítanak vagy letöltő eszközöket futtatnak, módosított file-ok, web shell-ek, szokatlan kimenő kapcsolatok.
A TrendAI védelme a következő termékekben érhető el:
- TrendAI Vision One™ Endpoint Security (beleértve a Server & Workload Security és a Deep Security termékeket) IPS rule: 1012749
- TippingPoint filter: 48514
- TrendAI Vision One Network Detection and Response (korábban Deep Discovery Inspector) rule: 6021
Hogyan segíthet a TrendAI az ügyfeleinek?
- A TrendAI Vision One Cyber Risk and Exposure Management modulja rangsorolja a veszélynek kitett eszközöket, így a legkritikusabbakat javítjhatják az ügyfelek elsőként.
- A végpont- és hálózatvédelem blokkolhatja az ismert támadási mintákat, miközben a javítások folyamatban vannak.
- A TrendAI Vision One rendszerben található XDR modul képes felismerni a fent említett gyanús viselkedést.
- A Managed Detection and Response szolgáltatás a szabad kapacitással nem rendelkező ügyfelek számára biztosítja a non-stop vizsgálatot.
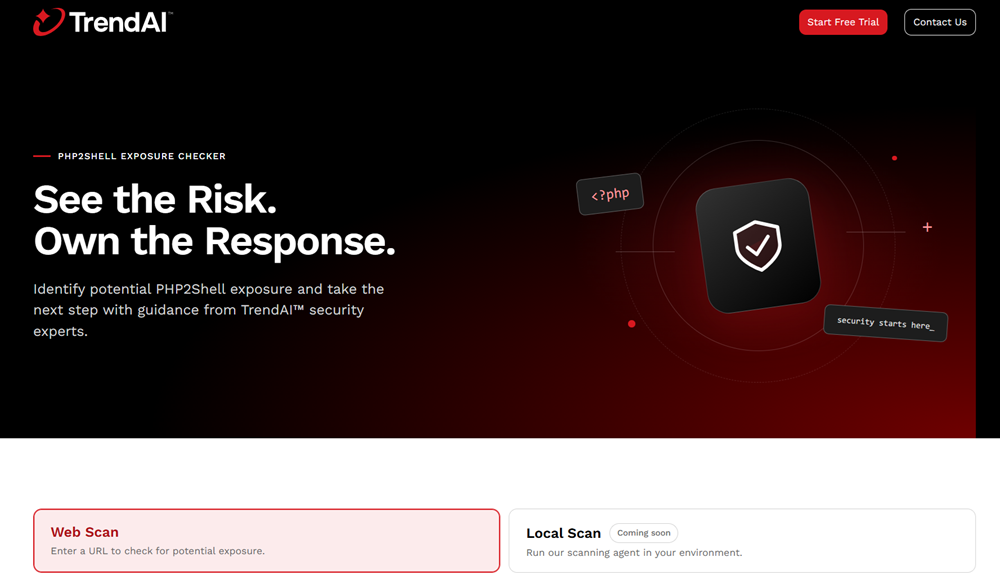
A TrendAI kiadott egy online eszközt (PHP2Shell — See the Risk. Own the Response), amely lehetővé teszi a felhasználók számára, hogy felismerjék a PHP2Shell-el kapcsolatos potenciális biztonsági réseket, és a TrendAI biztonsági szakértőinek útmutatásával tegyék meg a következő lépéseket.
A teljes cikk elérhető az alábbi linken:


